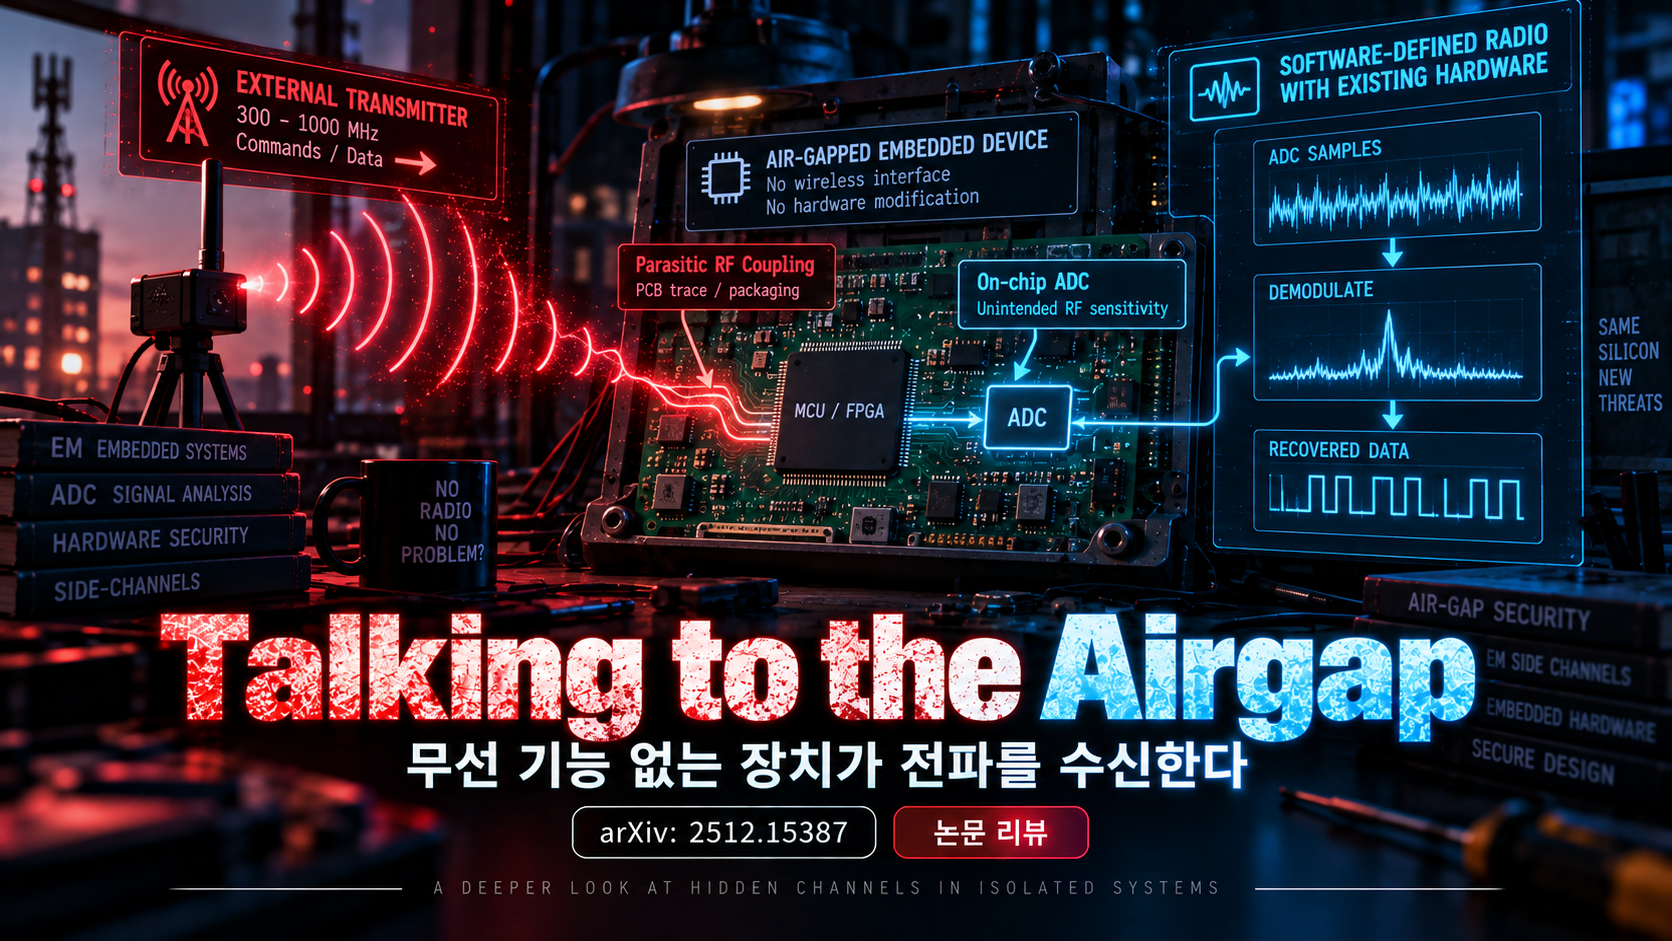
AI로 생성한 주제 설명용 이미지입니다.
- Source: arXiv cs.CR 2512.15387 / CCS 2026
- Original: https://arxiv.org/abs/2512.15387
본 글은 원 논문의 주요 기술적 내용을 이해하기 쉽게 요약·정리한 글입니다. 자세한 내용은 상단의 원문 링크를 참고하세요.
한눈에 보기
무선 기능이 없는 air-gapped embedded device도 PCB trace와 on-chip ADC의 기생 RF sensitivity 때문에 software-defined radio receiver처럼 악용될 수 있음을 보인다. 공격자는 이미 target MCU/FPGA에서 low-level code execution을 얻었다는 강한 전제를 가지지만 hardware modification 없이 외부 transmitter가 보낸 300–1000 MHz 신호를 ADC sample로 복조해 command/data를 주입할 수 있다.
연구 배경
기존 airgap 연구는 compromised device에서 RF/음향/광학으로 데이터를 밖으로 빼내는 exfiltration이나, microphone/temperature sensor 같은 명시적 sensor를 이용한 inbound channel에 집중했다. 이 연구는 radio/sensor가 없는 보드에서도 PCB conductor가 unintended antenna처럼 coupling하고 ADC input path가 envelope/aliasing된 RF 변화를 관측할 수 있다는 점을 이용한다.
공격 모델 / 전제 조건
공격자는 air-gapped MCU/FPGA processor에 software-only low-level code execution을 이미 확보하고 software/peripheral configuration과 on-chip ADC reading을 완전히 제어할 수 있다. hardware 추가/변경이나 물리 환경 수정은 못 한다. 대신 target 범위 내 외부 RF transmitter를 배치하고 power/frequency/modulation을 조절할 수 있다. 즉 초기 침투 기법이 아니라 침투 후 C2/inbound command channel 연구다.
핵심 Root Cause
디지털 isolation 모델이 “명시적 radio peripheral이 없으면 RF input path도 없다”고 가정하지만 실제 PCB/IC는 analog electromagnetic system이다. PCB trace·GPIO·internal sensor path가 RF를 coupling하고 ADC/front-end의 비선형성·sampling이 이를 baseband 변화로 변환할 수 있다. software가 MUX/GPIO/ADC configuration을 탐색할 수 있으므로 원래 통신용이 아닌 회로가 수신 chain으로 재구성된다.
핵심 공격 원리
각 ADC에 연결 가능한 GPIO/internal sensor/peripheral path와 GPIO pull/mode 조합을 exhaustive하게 바꾸면서 carrier frequency를 sweep해 RF on/off ADC mean difference/SNR가 큰 sensitivity를 찾는다. 이후 amplitude/OOK modulation된 carrier를 송신하고 compromised firmware가 ADC를 sampling하여 threshold/demodulation한다. 특정 sensitivity는 USB cable 없이 battery operation에서도 유지돼 케이블이 antenna 역할을 한 것만은 아님을 확인했다.
공격 흐름
- attacker가 supply-chain/physical/기타 경로로 air-gapped device code execution을 선행 확보한다. 2. firmware가 ADC MUX와 GPIO configuration을 바꾸며 sensitive path를 찾는다. 3. 외부 transmitter가 적절한 carrier/power로 OOK/AM signal을 보낸다. 4. PCB/IC coupling이 ADC sample에 measurable change를 만든다. 5. firmware가 bitstream을 decode하고 command/data로 사용한다. 6. 필요하면 기존 malicious implant의 trigger date/config를 원격 갱신하는 C2 채널로 쓸 수 있다.
성공 조건 / 실패 조건
target에 attacker code execution과 ADC access가 있어야 하며 RF power가 target에 도달하고 해당 hardware/configuration에 usable sensitivity가 존재해야 한다. carrier/path/configuration을 알아내거나 탐색할 시간도 필요하다. strong shielding/filtering, ADC/GPIO access 제한, secure boot로 unauthorized firmware 차단, analog front-end/PCB EMC hardening은 실패 조건을 강화한다.
연구진의 실험 환경
12 commercial embedded devices + 2 custom prototypes를 평가했다. controlled signal generator/amplifier/antenna와 DUT를 사용해 reception path, GPIO configuration, carrier frequency를 sweep했다. 실험은 office 및 실제 거리 조건을 포함하며 300–1000 MHz 대역을 중심으로 sensitivity를 측정했다. Nucleo-G474RE 등에서 software-defined receiver를 구현해 BER/data-rate/distance를 평가했고 USB와 battery power도 비교했다.
주요 실험 결과
14개 평가 보드 범위에서 반복 가능한 RF reception을 관측했으며 논문 abstract 기준 300–1000 MHz, detectable transmit power 1 mW까지, 수십 m 거리, non-line-of-sight 조건, 최대 100 kbps 수준 data rate를 보고한다. 모든 장치/모든 configuration이 동일 성능이라는 의미는 아니며 sensitivity는 device/path/frequency별로 크게 달랐다. PCB/grounding과 GPIO configuration 변화가 sensitivity에 영향을 줬다.
실제 발견된 취약점 / 사례
특정 CVE나 vendor software bug가 아니라 여러 상용 MCU/FPGA board에서 공통적으로 관찰되는 unintended RF receive capability를 보인 연구다. 실전 예시는 이미 implant된 airgap malware가 외부 RF command를 받아 동작 시점이나 설정을 바꾸는 형태다. “인터넷에서 바로 airgap을 뚫는다”가 아니라 이미 code execution된 radio-less target에 은밀한 inbound channel을 추가하는 것이다.
저자 주장 vs 실제 증명 범위
실험은 RF-less device가 receiver가 될 수 있다는 feasibility를 강하게 증명하지만 모든 air-gapped 장비가 원격 수신 가능하다고 증명하지 않는다. attacker는 target hardware knowledge와 transmitter proximity/power, 선행 code execution을 필요로 한다. 최대 100 kbps와 수십 m는 특정 실험 configuration의 상한이며 보편적 보장치가 아니다.
기존 공격 / 기존 점검 방식과의 차이
기존 airgap C2는 별도 radio, microphone/LED/thermal sensor, line-of-sight 등을 전제로 하는 경우가 많다. 이 연구는 통신용으로 설계되지 않은 PCB trace+ADC를 software로 수신기로 재목적화하고 NLOS까지 보인다는 점이 차이다. 따라서 inventory에서 “radio chip 없음”만 확인하는 점검은 충분하지 않다.
연구의 한계와 주의해서 볼 부분
초기 code execution이라는 강한 전제가 있다. 실제 industrial enclosure, shielding, EMI filter, 설치 위치에 따라 range가 크게 줄 수 있다. device마다 sensitive path를 찾아야 하며 hardware revision/manufacturing variation도 영향을 준다. RF transmission 자체는 물리적 탐지/전파 규제 대상이 될 수 있다.
공개 PoC / Exploit / Tool / Artifact 분석
논문은 Zenodo DOI 10.5281/zenodo.18340914에 MCU ADC acquisition/streaming firmware, Python device-control/sensitivity-testing code, custom PCB design/manufacturing files, Nucleo-G474RE용 software-defined receiver와 BER 계산 data를 공개한다고 명시한다. 브리핑 시점 검색에서도 논문에 GitHub/artifact 연결이 존재하는 정황은 확인됐지만 Zenodo package 내부 파일 tree를 직접 열어 검증하지 못했으므로 세부 버전은 논문 기재 기준이다.
레드팀 / 모의해킹에서 어떻게 활용할까
일반 웹 모의해킹보다는 hardware/ICS red-team에 해당한다. airgap threat model에서 “무선 NIC 없음”을 isolation 근거로 끝내지 말고, compromised firmware가 ADC/GPIO/internal sensor를 재구성할 수 있는지와 외부 RF stimulus에 measurable response가 있는지 EMC 관점에서 검토한다. 단 실제 RF 송신 실험은 시설 승인·전파 규정·장비 안전 범위를 명확히 해야 한다.
실제 점검 시 추가할 체크리스트
- untrusted code가 ADC/GPIO MUX/configuration에 접근 가능한가?
- secure boot/firmware signing이 implant를 차단하는가?
- enclosure/PCB에 RF coupling 가능한 long trace/test pin이 있는가?
- unused ADC/GPIO peripheral을 disable/lock할 수 있는가?
- battery 상태에서도 RF sensitivity가 유지되는가?
- 300–1000 MHz sweep에서 ADC baseline/SNR 변화가 나타나는가?
- RF anomaly monitoring/shielding/filtering이 있는가?
실무 가치 평가
초기 침투용 취약점은 아니지만 고보안 airgap/ICS threat modeling에는 중요하다. 특히 hardware capability inventory와 실제 electromagnetic attack surface가 다를 수 있다는 점을 실험적으로 보여준다.
결론
airgap은 network interface 목록만으로 정의되지 않는다. 이미 code execution된 embedded device에서는 PCB와 ADC 같은 비통신 부품도 inbound RF channel이 될 수 있으므로 isolation assurance에는 firmware integrity와 physical/EMC boundary가 함께 들어가야 한다.


댓글